Ce matin, dans le train, vous avez fait défiler un sac à dos sur votre téléphone. Ce soir, sur le canapé, vous avez ouvert votre ordinateur portable et vous l’avez acheté. Pour vous, c’est évidemment la même course. Pour la plupart des systèmes publicitaires, tant que personne n’a fait le travail, ce sont deux inconnus sans lien qui aiment par hasard le même sac à dos.
Vu de l’extérieur, une foule de signaux. La résolution d’identité consiste à remarquer que deux de ces signaux sont la même personne.
La résolution d’identité désigne ce travail : relier des points de données épars, un appareil mobile, une adresse e-mail, un numéro de carte de fidélité, une session de navigation, en un seul profil représentant un client réel. Bien faite, personne ne la remarque. Mal faite, on retrouve des symptômes que tout le monde connaît :
- La même publicité montrée trois fois à la même personne en une soirée, sur trois appareils différents.
- Une vente qui a bien eu lieu, mais jamais créditée à la campagne qui l’a provoquée.
- Un plafond de fréquence qui se réinitialise à chaque changement d’écran.
- Un segment d’audience discrètement moins précis qu’il n’y paraît.
Aucun de ces symptômes n’est une gêne abstraite. Chacun coûte de l’argent : impressions gaspillées, ventes sous-comptabilisées, segments qui s’éloignent un peu plus de la réalité chaque semaine sans contrôle.
Deux façons de relier les points
Chaque méthode de résolution d’identité relève de l’une de deux familles, et la plupart des systèmes réels utilisent les deux. Le choix entre elles tient moins à laquelle est la “meilleure” qu’au moment précis du parcours client que l’on cherche à reconnaître.
La correspondance déterministe s’appuie sur un identifiant connu et stable, généralement une adresse e-mail hachée ou un numéro de téléphone, pour relier des enregistrements avec un haut niveau de confiance. Lorsqu’une personne se connecte à une application avec son e-mail, ce signal est aussi certain qu’un signal peut l’être. Il est précis, mais ne couvre que les moments où la personne est authentifiée, ce qui ne représente qu’une fraction de l’activité numérique totale.
La correspondance probabiliste utilise l’inférence statistique à la place : adresse IP, type d’appareil, empreinte navigateur, comportements, combinés pour suggérer que deux sessions appartiennent probablement à la même personne, même sans identifiant définitif. Elle étend considérablement la portée au-delà de ce que la correspondance déterministe seule pourrait couvrir, au prix d’une incertitude qui grandit à mesure que les signaux évoluent.
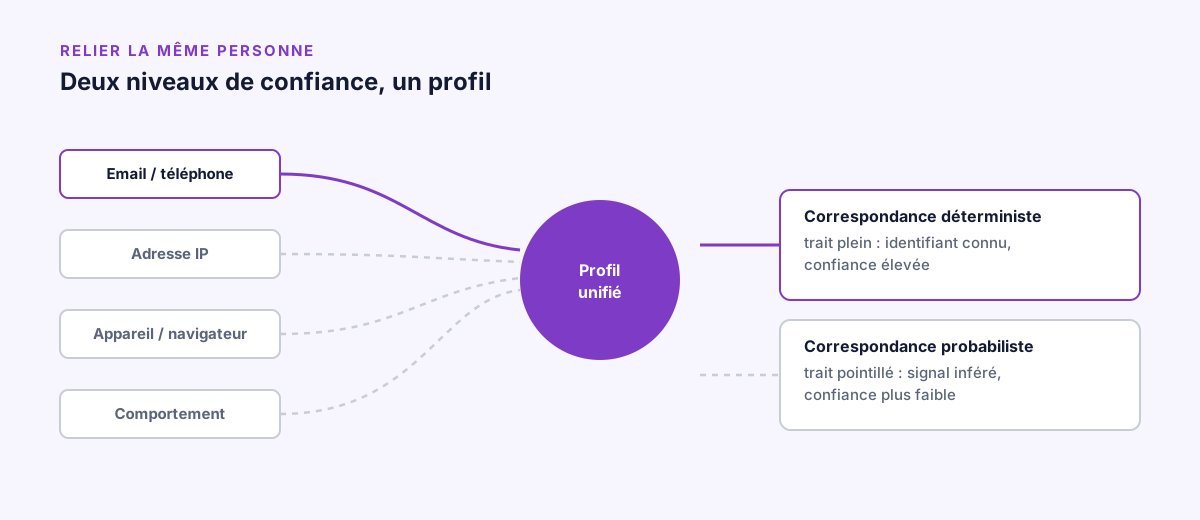
Un e-mail ou un numéro de téléphone connu relie des enregistrements avec certitude. Tout le reste est inféré, et l’inférence porte toujours une part d’incertitude.
La plupart des graphes d’identité qui fonctionnent bien en pratique ne sont pas purement l’un ou l’autre. Ils s’ancrent sur les correspondances déterministes là où elles existent, et s’appuient sur l’inférence probabiliste pour étendre la couverture autour d’elles.
Pourquoi le cookie portait tout ce poids
Pendant deux décennies, le cookie tiers a joué le rôle de couche d’identité par défaut du web ouvert. Il permettait aux annonceurs de suivre un navigateur sur plusieurs sites, de construire des profils comportementaux cross-sites et de diffuser des publicités de retargeting sans besoin de connexion nulle part. Lorsque les navigateurs ont restreint ou supprimé les cookies tiers, ce mécanisme a cessé de fonctionner comme avant.
Trois écrans, une seule personne. Le reconnaître sans cookie partagé est exactement le problème que les identifiants alternatifs tentent de résoudre.
Les conséquences pratiques : les segments d’audience cross-sites deviennent plus difficiles à construire et à maintenir à jour, le reciblage repose davantage sur des signaux authentifiés ou sur les données first-party d’un éditeur, la gestion de la fréquence sur plusieurs sites devient peu fiable, et les modèles d’attribution qui supposaient la présence d’un cookie doivent être repensés.
Les alternatives, positionnées les unes par rapport aux autres
La réponse du secteur a pris la forme de plusieurs approches, chacune arbitrant différemment entre portée et précision.
- Les identifiants basés sur l’e-mail, comme Unified ID 2.0 ou RampID, hachent une adresse e-mail authentifiée en un identifiant persistant, mis en correspondance avec le même hash détenu par les annonceurs et les DSP. La portée dépend entièrement de l’adoption, côté éditeur comme côté utilisateur.
- Les identifiants first-party des éditeurs attribuent un identifiant persistant aux utilisateurs connectés sur les propriétés d’un éditeur. Très précis à cet endroit, mais ils ne se transfèrent pas vers des sites non liés sans un graphe d’identité partagé.
- Les signaux contextuels se passent entièrement d’identité et ciblent le contenu consulté, en utilisant le traitement du langage pour juger de la pertinence par rapport à un sujet ou une catégorie de produit.
- Les graphes d’appareils et les approches basées sur l’IP relient des appareils à un foyer en combinant signaux déterministes et probabilistes, utiles comme proxy approximatif mais limités sur les réseaux partagés.
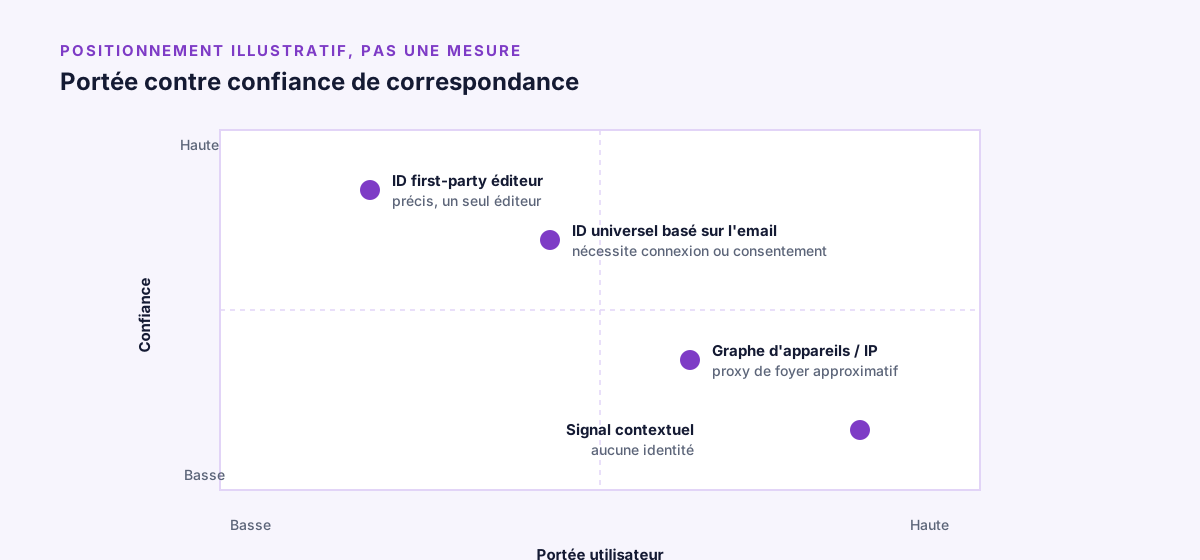
Un positionnement illustratif, pas une mesure : les signaux contextuels touchent l’audience la plus large sans aucune identité attachée, tandis qu’un identifiant basé sur la connexion échange de la portée contre une confiance quasi certaine.
La vie privée est un choix de conception, pas un effet secondaire
Aucune de ces alternatives n’est automatiquement respectueuse de la vie privée. Cela dépend entièrement de la façon dont chacune est construite et exploitée. Les questions à poser pour n’importe quel identifiant restent les mêmes à chaque fois : le consentement a-t-il été recueilli avant la création de l’identifiant, l’utilisateur peut-il s’y opposer et le faire supprimer, et l’identifiant permet-il un suivi cross-sites auquel les gens ne s’attendraient pas. Les solutions d’identité qui tiennent la route sont celles construites autour d’un consentement explicite avec des contrôles clairs, pas celles qui ont simplement trouvé un nouveau chemin technique pour contourner l’ancien cookie.
FAQ
La résolution d’identité nécessite-t-elle une connexion ?
Pas entièrement. Les correspondances déterministes ont besoin d’un moment authentifié comme une connexion, mais la correspondance probabiliste comble les écarts entre deux connexions grâce à l’appareil, l’IP et le comportement, au prix d’une certaine incertitude.
La résolution d’identité est-elle la même chose qu’une customer data platform ?
Non. Un CDP est généralement l’endroit où les profils unifiés sont stockés et gérés. La résolution d’identité est le processus de correspondance qui détermine quels signaux bruts appartiennent à la même personne avant qu’un CDP ne puisse les unifier.
Quelle est la fiabilité de la correspondance probabiliste ?
Elle varie selon le nombre de signaux concordants et leur fraîcheur. La confiance est la plus forte juste après une correspondance et diminue à mesure que les appareils changent de mains, que les adresses IP tournent et que les comportements évoluent, d’où l’intérêt de rafraîchir régulièrement les graphes d’identité.
La résolution d’identité peut-elle fonctionner sans aucun cookie ?
Oui. La correspondance déterministe sur e-mail ou téléphone, et la correspondance probabiliste sur l’IP, le type d’appareil et le contexte, fonctionnent toutes deux indépendamment des cookies tiers, ce qui explique pourquoi la résolution d’identité est devenue plus centrale à mesure que les cookies disparaissent.
Comment Arago peut aider
Arago maintient l’adressabilité pour les annonceurs locaux et régionaux sans exiger de graphe d’identité sur mesure. Le DSP cible sur la zone, les sites autorisés, l’appareil et les règles de fréquence plutôt que sur un identifiant cross-site, ce qui permet aux campagnes de rester adressables à mesure que les solutions d’identité évoluent en dessous. Map ajoute un signal de localisation qui n’a jamais dépendu des cookies : une zone de temps de trajet autour de chaque magasin. Pour les données que vous détenez déjà vous-même, voir construire une stratégie de données first-party, et pour le contexte navigateur derrière tout cela, la publicité sans cookies.